Wachstums-Hub
Machen Sie digitale Souveränität zum Motor Ihres Wachstums
Kurze, praxisnahe Beiträge, mit denen Entscheider Souveränität, Sicherheit und Daten in einen kommerziellen Vorteil verwandeln – die Basis für digitale Souveränität als Wachstumsstrategie. Die vier neuesten Beiträge stehen oben; jede Kategorie öffnet ihr Archiv.
★ NeuesteWachstum & StrategieDigitale SouveränitätKI im öffentlichen SektorSicherheitResilienzCloud & MigrationDatenplattformenHashiCorp & GCP
Hier starten
Neueste Beiträge
Die vier aktuellsten Beiträge aus allen Säulen.

Fachverfahren modernisieren: ohne riskante Komplettablösung
Ein neues Portal beseitigt keine alten Abhängigkeiten. Dieser Leitfaden zeigt, wie Behörden Fachverfahren schrittweise entkoppeln, Daten…
Souveräne Cloud für Behörden: Betrieb absichern, Anbieterwechsel testen
Ein Rechenzentrum in Deutschland beantwortet nicht alle Souveränitätsfragen. Entscheidend sind Datenzugriff, Identitäten, Betrieb und ein realistisch…
Prozessautomatisierung in der Verwaltung: vom Posteingang zum Fachverfahren
Ein Onlineformular macht einen Verwaltungsprozess noch nicht durchgängig digital. Erfahren Sie, wie strukturierte Daten, KI-gestützte Dokumentenverarbeitung,…
IT-Sicherheit für Behörden: Zugriffe begrenzen, Software prüfen, Betrieb wiederherstellen
Ein Sicherheitskonzept schützt erst dann, wenn seine Maßnahmen im Betrieb funktionieren. Dieser Leitfaden verbindet Rechtekontrolle, nachvollziehbare…
Säule 01
Wachstum, Innovation & Digitalstrategie
Erfahren Sie, wie Kontrolle über Daten, Schlüssel und Jurisdiktion zum Wachstumshebel wird, den Sie verkaufen können – statt zur Compliance-Steuer. Kategorie-Archiv →

Lokale KI: Das Souveränitäts-Control, das Europa heute ausrollen kann
Europa diskutiert Souveränität auf der Infrastrukturebene, während die sensibelsten Texte in Cloud-APIs diktiert werden. Lokale KI…

Europäische digitale Souveränität in drei bis fünf Jahren: Der einzige Plan, der wirklich funktionieren kann
Auf dem heutigen Weg ist Europas digitale Souveränität zwei Jahrzehnte entfernt. Der Plan, der sie auf…
Security als Wachstumsmotor: Wie Compliance Enterprise-Aufträge gewinnt
Das Vendor-Security-Review ist das neue Beschaffungstor. Wie nachweisbare Controls, Audit-Readiness und Testate aus Security-Ausgaben Marktzugang machen.
Digitale Souveränität als Wachstumsstrategie: Warum Kontrolle in regulierten Märkten Aufträge gewinnt
Souveränität ist kein Compliance-Kostenfaktor: Kontrolle über Daten und Schlüssel führt zu schnellerer Beschaffung und Zugang zu…
Alle Beiträge dieser Kategorie anzeigen

Säule 02
Serie: Digitale Souveränität
Was Souveränität in der Praxis kostet – bevor Sie budgetieren: Datenresidenz, Schlüsselverwahrung und Jurisdiktion in unserer fortlaufenden Serie. Kategorie-Archiv → · Souveräne Cloud Beratung →
Souveräne Cloud für Behörden: Betrieb absichern, Anbieterwechsel testen
Ein Rechenzentrum in Deutschland beantwortet nicht alle Souveränitätsfragen. Entscheidend sind Datenzugriff, Identitäten, Betrieb und ein realistisch…
Europäische digitale Souveränität in drei bis fünf Jahren: Der einzige Plan, der wirklich funktionieren kann
Auf dem heutigen Weg ist Europas digitale Souveränität zwei Jahrzehnte entfernt. Der Plan, der sie auf…

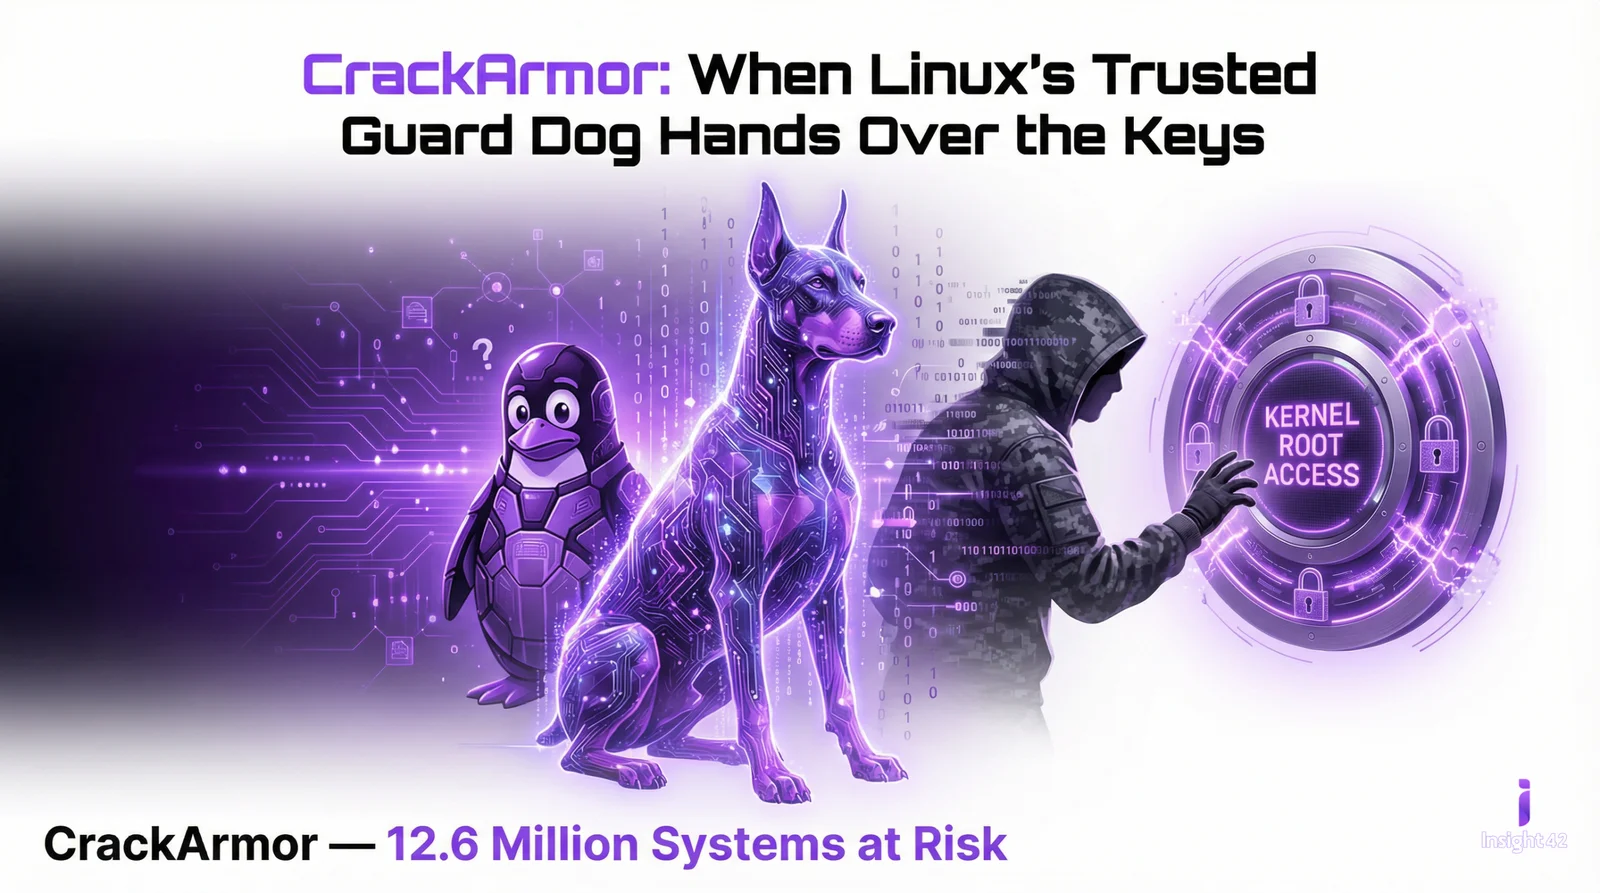
CrackArmor erklärt: Wenn Linux’ vertrauenswürdiger Wachhund die Schlüssel übergibt
Die AppArmor-Schwachstelle verstehen, mit der jeder lokale Nutzer die System-Isolation durchbrechen und vollen Root-Zugriff erlangen kann.…

Mit dem Ziel vor Augen: Das Verifizierbarkeits-Dilemma
Beginnen wir mit dem Ziel vor Augen: Wir müssen den Rahmen für ein souveränes digitales Europa…
Alle Beiträge dieser Kategorie anzeigen
Microsoft Fabric: Der definitive Leitfaden für 2026

Souveränität ohne Freiheit ist bloß Bürokratie: Baut eine digitale Republik der Individuen.
KI ersetzt keine Menschen. Falsche Anreize schon.
Daten sind nicht das neue Öl. Diese Lüge kostet Europa Milliarden.
Europa, hör auf, deine Zukunft zu mieten: Die Cloud-Abhängigkeitsfalle, die niemand einpreisen will

Jenseits der Mauer: Das Trilemma der digitalen Souveränität in einer fragmentierten Welt meistern

Das Monopol des Fortschritts
Entfesselt den europäischen Bullen
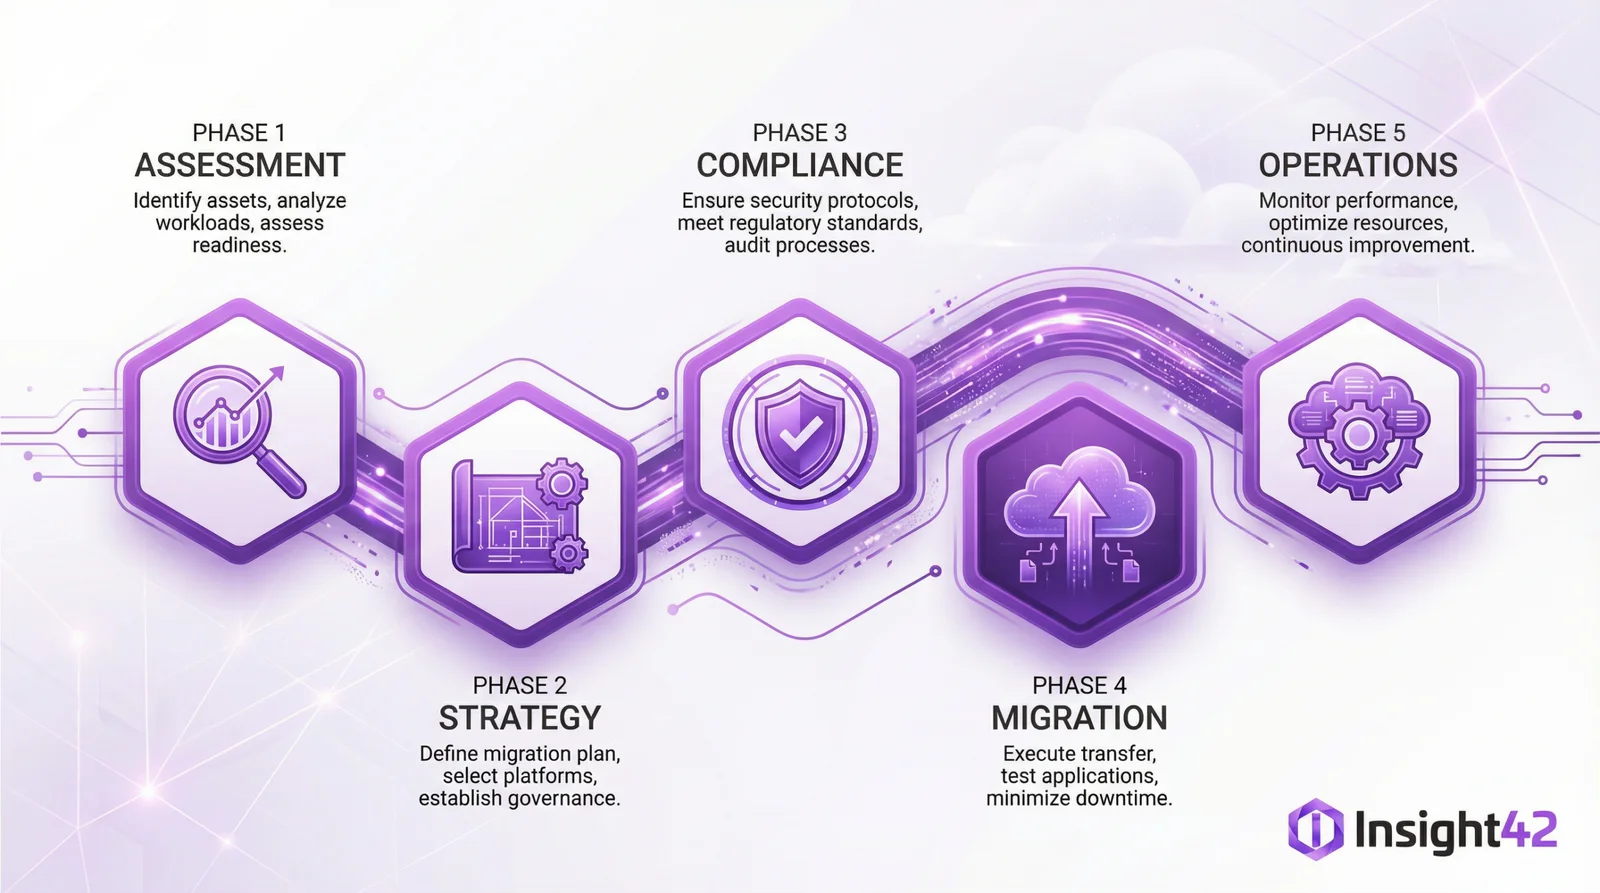
Cloud-Migrations-Roadmap für den öffentlichen Sektor: Der Weg zur digitalen Souveränität
Die Souveränitäts-Serie (Teil 5 von 5): Der Bauplan für Unabhängigkeit
Die Souveränitäts-Serie (Teil 4 von 5): Auf Fels bauen, nicht auf Sand
Die Souveränitäts-Serie (Teil 3 von 5): Ein System ohne Single Point of Failure

Die Souveränitäts-Serie (Teil 2 von 5): Never Trust, Always Verify

Die Souveränitäts-Serie (Teil 1 von 5): Der Mythos der uneinnehmbaren Festung
Azure ExpressRoute für Behörden: Eine sichere Verbindung in die Cloud
BSI-C5-Cloud-Zertifizierung: Ein Leitfaden für Behörden
Cloud-Key-Management: BYOK vs. HYOK in Azure und GCP
Multi-Cloud-Strategie für die öffentliche Verwaltung: Architektur, Beschaffung und Compliance



Säule 03
KI im öffentlichen Sektor
Bringen Sie KI in der Verwaltung in den Betrieb: was wirklich läuft, wie Beschaffung und Governance gelingen und warum Pilotprojekte stecken bleiben. Kategorie-Archiv → · Agentic AI Beratung →
Prozessautomatisierung in der Verwaltung: vom Posteingang zum Fachverfahren
Ein Onlineformular macht einen Verwaltungsprozess noch nicht durchgängig digital. Erfahren Sie, wie strukturierte Daten, KI-gestützte Dokumentenverarbeitung,…
KI im Unternehmen: Warum die meisten Projekte scheitern – und wie Sie KI liefern, die Ihre Compliance-Abteilung freigibt
Enterprise-KI sollte nicht bei einer Chatbot-Demo enden. Sie sollte zu einer sicheren, messbaren Fähigkeit werden, hinter…
Microsoft Fabric: Der definitive Leitfaden für 2026
Ein vollständiger Rundgang durch Architektur, Governance, Security und Best Practices für den Aufbau einer einheitlichen Datenplattform…
KI ersetzt keine Menschen. Falsche Anreize schon.
Die wahre Gefahr sind nicht intelligente Maschinen – es ist inkompetente Governance. Systemische Anreize haben eine…
Alle Beiträge dieser Kategorie anzeigen
Europa, hör auf, deine Zukunft zu mieten: Die Cloud-Abhängigkeitsfalle, die niemand einpreisen will
Jenseits der Mauer: Das Trilemma der digitalen Souveränität in einer fragmentierten Welt meistern
Das Monopol des Fortschritts
Entfesselt den europäischen Bullen
KI im öffentlichen Sektor, Teil 3: Das Beschaffungs-Playbook – schnell, sicher, souverän
KI im öffentlichen Sektor, Teil 2: Agil vs. Goliath in der Verwaltungs-KI – ein Beschaffungsleitfaden
KI im öffentlichen Sektor, Teil 1: Ein Leitfaden zu souveräner KI – Die Revolution wird souverän sein
Cloud-Migrations-Roadmap für den öffentlichen Sektor: Der Weg zur digitalen Souveränität
Azure ExpressRoute für Behörden: Eine sichere Verbindung in die Cloud
Conditional Access und MFA: Intelligente Zugriffssteuerung für den öffentlichen Sektor
Multi-Cloud-Konnektivität: Azure ExpressRoute und Google Cloud Interconnect kombinieren
Multi-Cloud-Strategie für die öffentliche Verwaltung: Architektur, Beschaffung und Compliance
Säule 04
Sicherheit
Audits bestehen und Großkunden überzeugen: prüfbare Kontrollen, BSI C5 und die Nachweise, nach denen Einkäufer fragen. Kategorie-Archiv → · BSI C5 Beratung →
IT-Sicherheit für Behörden: Zugriffe begrenzen, Software prüfen, Betrieb wiederherstellen
Ein Sicherheitskonzept schützt erst dann, wenn seine Maßnahmen im Betrieb funktionieren. Dieser Leitfaden verbindet Rechtekontrolle, nachvollziehbare…
KI im Unternehmen: Warum die meisten Projekte scheitern – und wie Sie KI liefern, die Ihre Compliance-Abteilung freigibt
Enterprise-KI sollte nicht bei einer Chatbot-Demo enden. Sie sollte zu einer sicheren, messbaren Fähigkeit werden, hinter…
CrackArmor erklärt: Wenn Linux’ vertrauenswürdiger Wachhund die Schlüssel übergibt
Die AppArmor-Schwachstelle verstehen, mit der jeder lokale Nutzer die System-Isolation durchbrechen und vollen Root-Zugriff erlangen kann.…

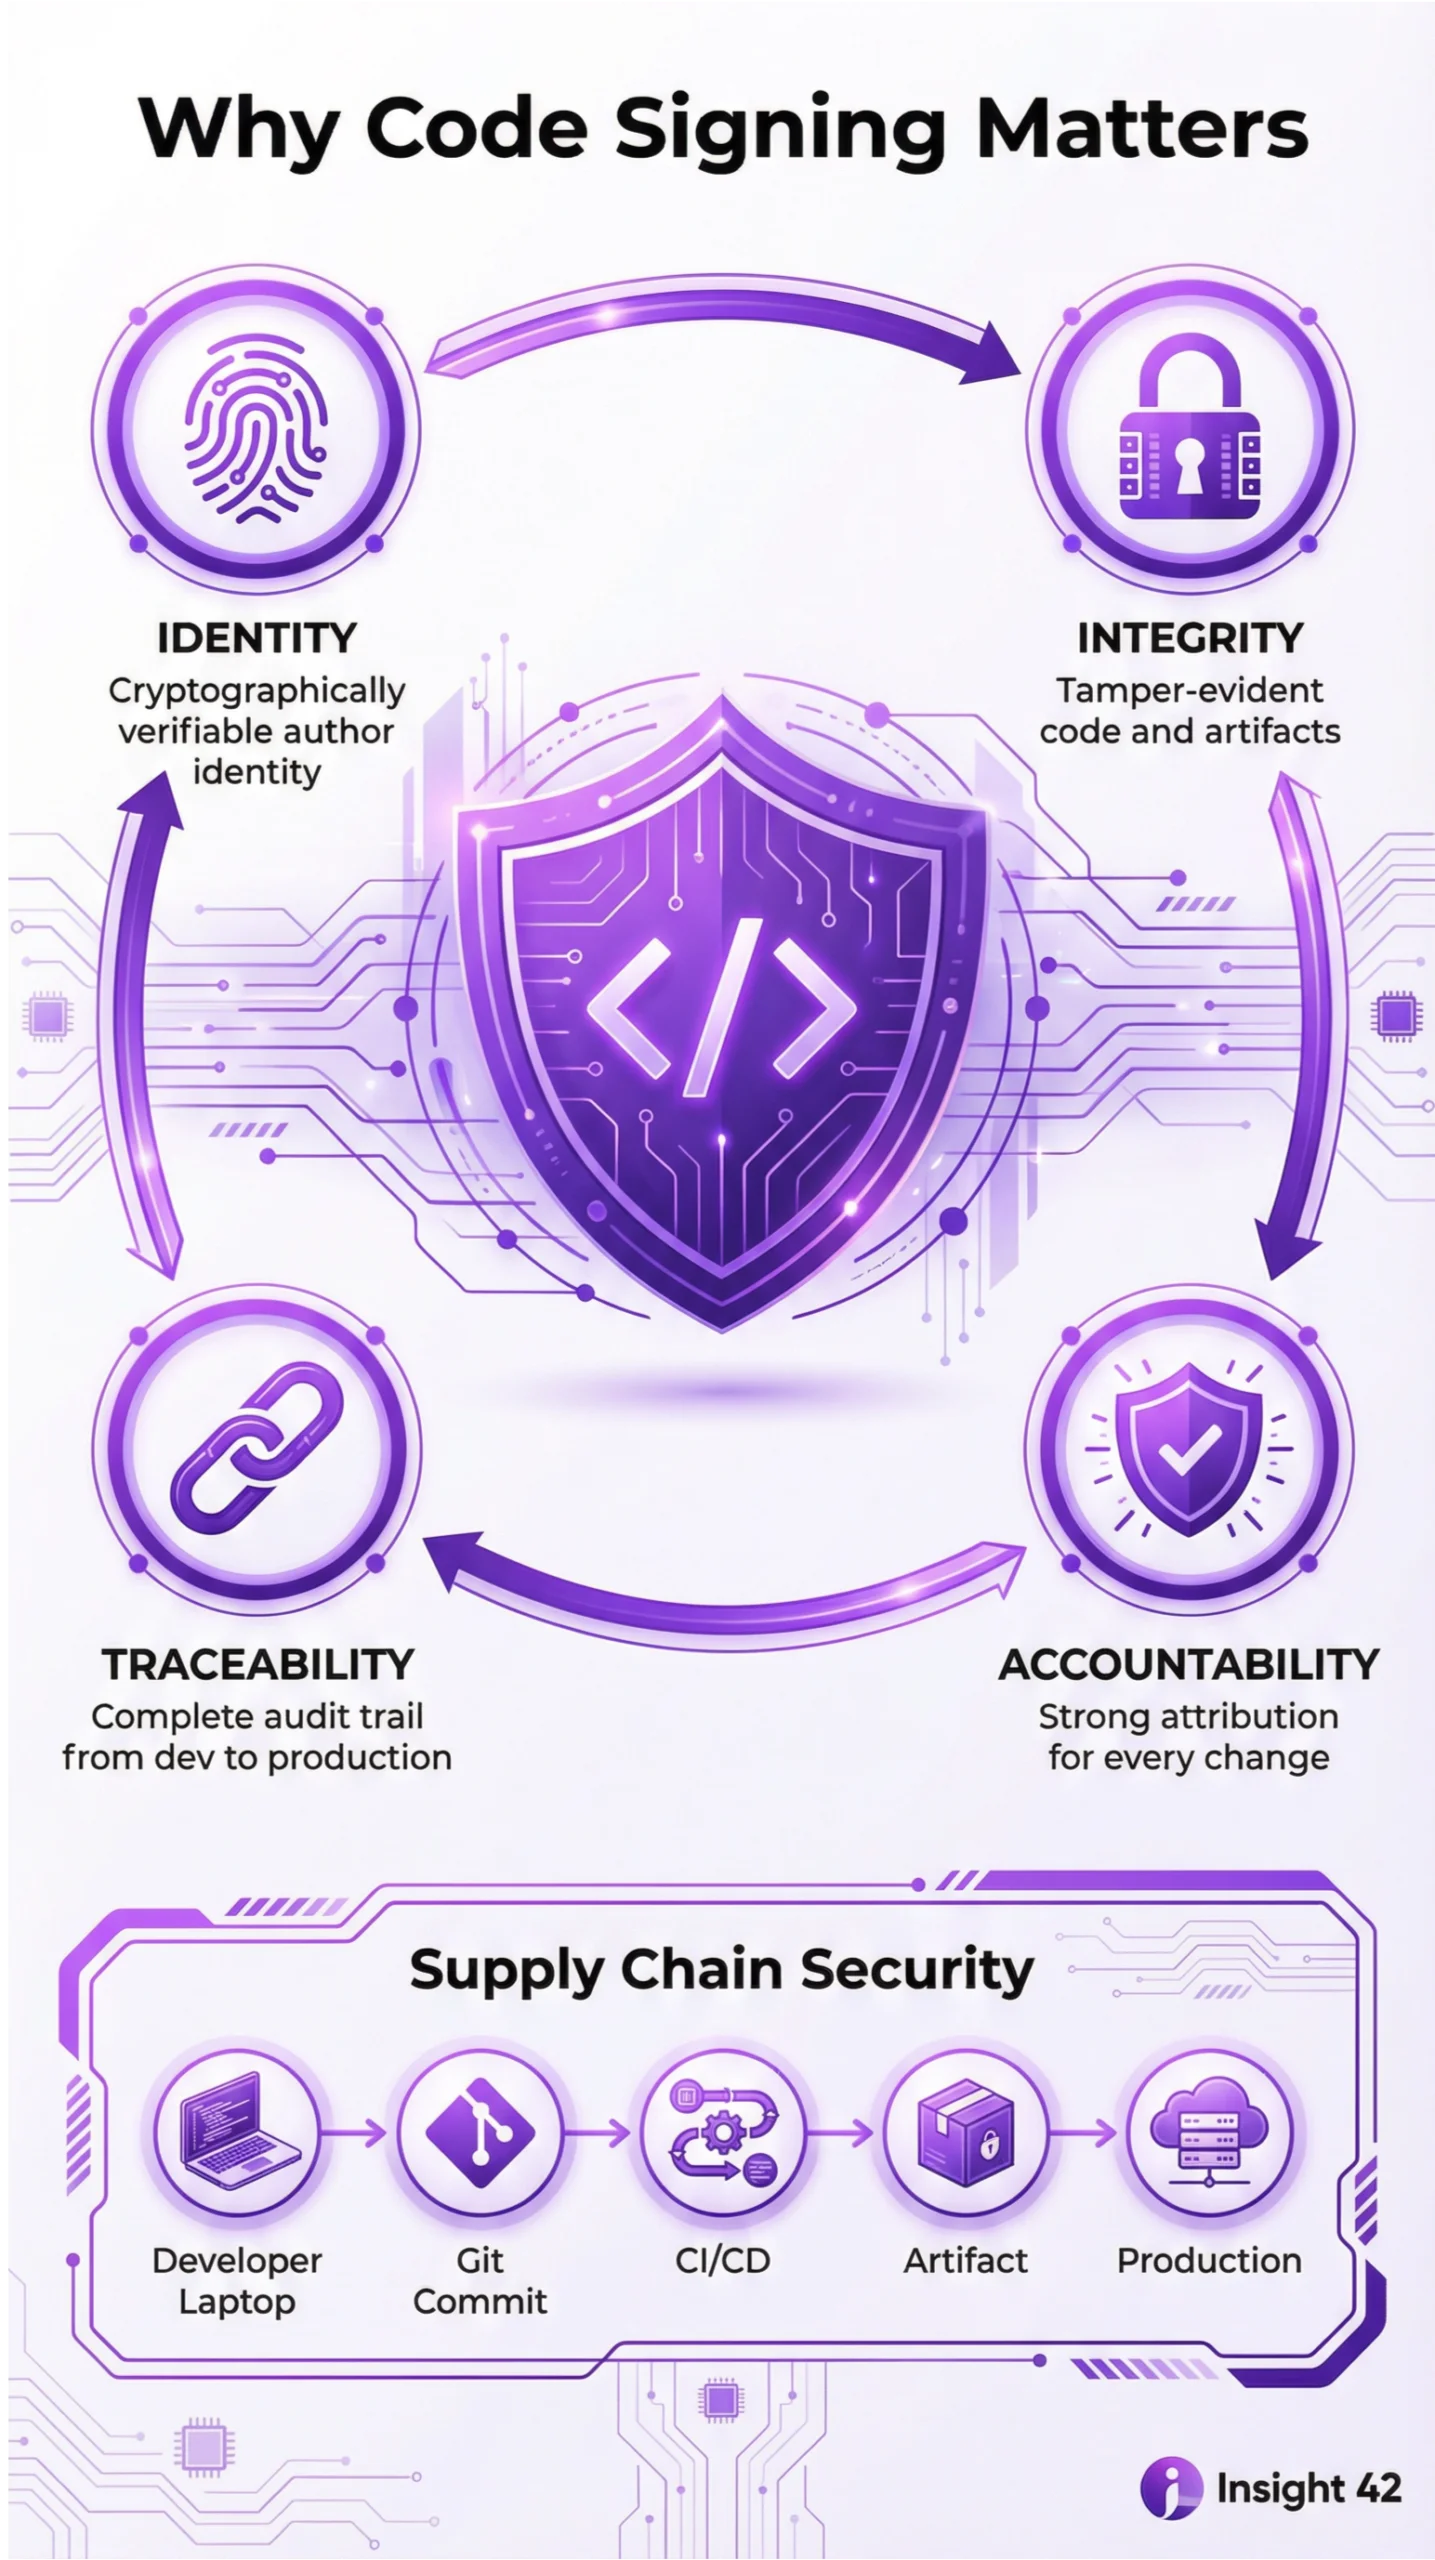
Code Signing in professioneller Software
Git-Impersonation stoppen, Supply-Chain-Sicherheit stärken, US- & EU-Compliance erfüllen Wenn Sie Software professionell entwickeln, brauchen Sie nicht…
Alle Beiträge dieser Kategorie anzeigen
ISO 27001 auf Basis von IT-Grundschutz: Der Königsweg für Behörden
Entra-ID-Migration für Behörden: Der Weg zu Zero Trust
BSI-C5-Cloud-Zertifizierung: Ein Leitfaden für Behörden
Datenschutz-Folgenabschätzung (DSFA) für die Cloud: Ein Leitfaden für Behörden
Souveräne Cloud Deutschland: Digitale Souveränität für den öffentlichen Sektor
Vorbereitung auf ein BSI-C5-Audit: Praxistipps für den öffentlichen Sektor
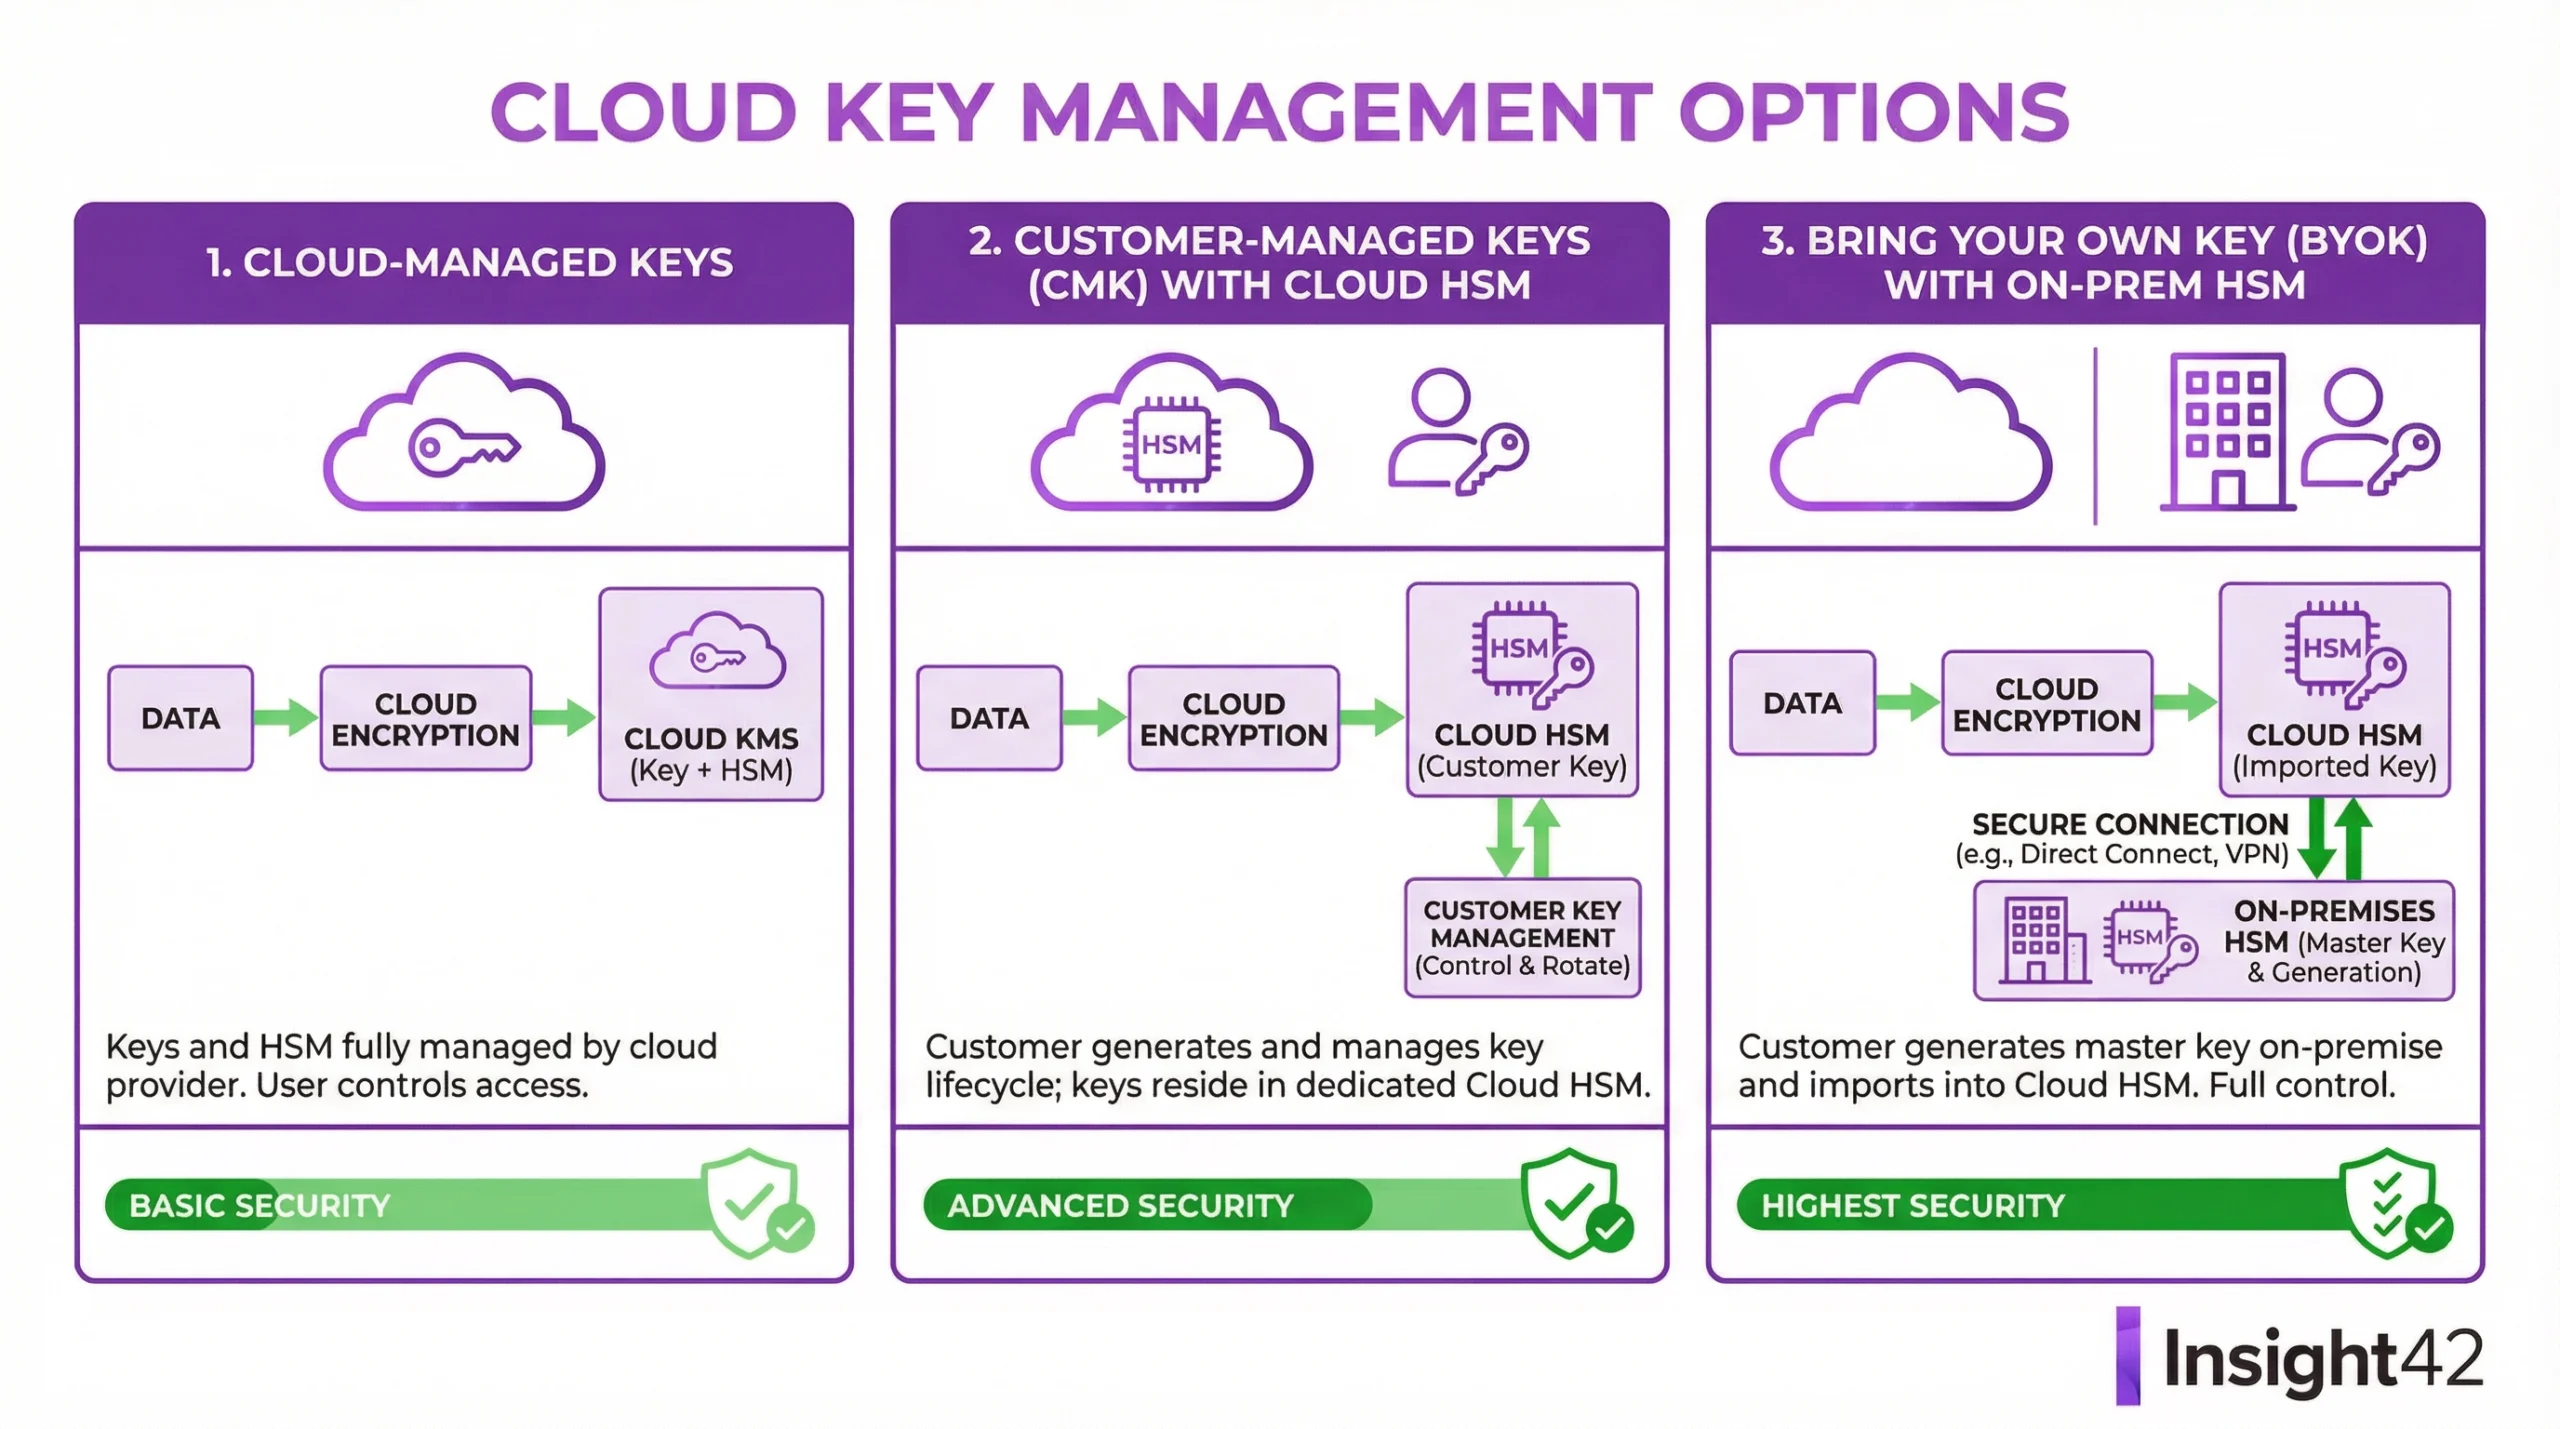
Cloud-Key-Management: BYOK vs. HYOK in Azure und GCP
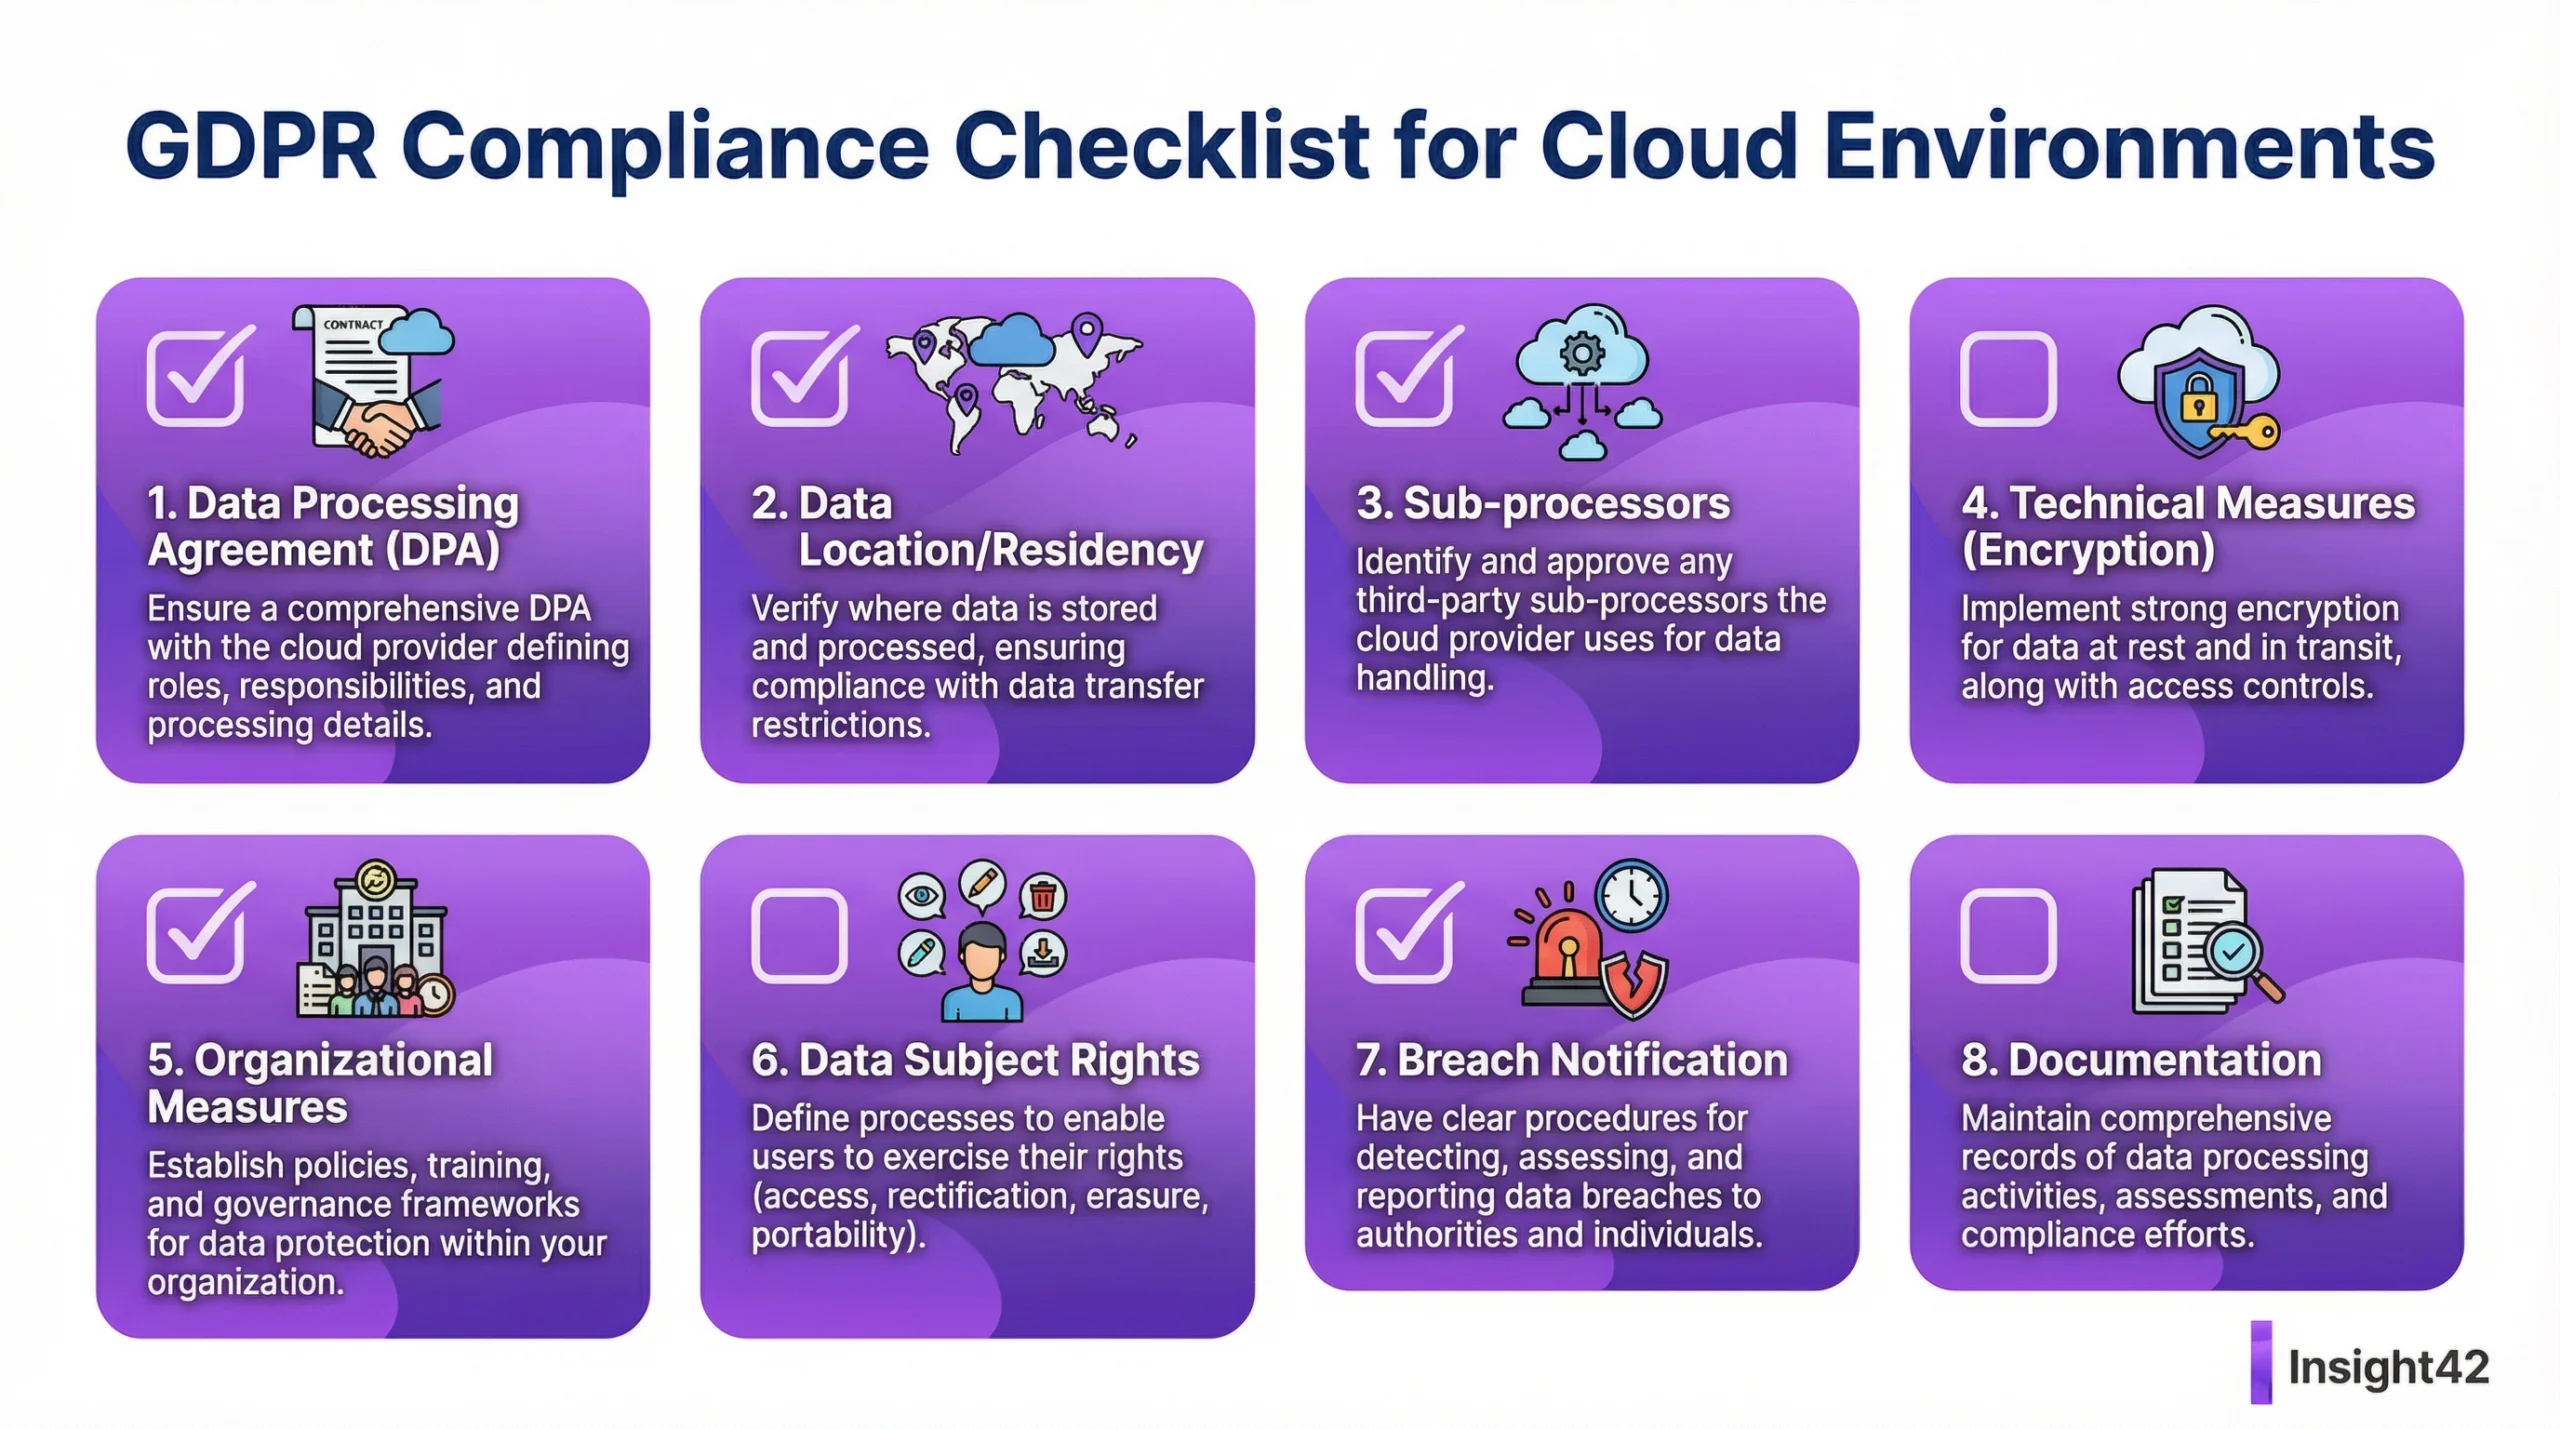
DSGVO-konforme Cloud-Nutzung: Technische und organisatorische Maßnahmen (TOMs) in Azure und GCP
Conditional Access und MFA: Intelligente Zugriffssteuerung für den öffentlichen Sektor
IT-Grundschutz in der Cloud: Shared Responsibility in der Praxis


Säule 05
Resilienz
Weiterarbeiten, wenn etwas ausfällt: Systeme für den Störfall auslegen, NIS2 und KRITIS erfüllen und Fehler eingrenzen. Kategorie-Archiv → · NIS2 Beratung →

Was tun, wenn Ihr CDN ausfällt
Weckruf! Es passiert schon wieder – Was tun, wenn Ihr CDN ausfällt Überraschung: Der Tag, an…
Multi-Cloud-Sicherheit: Warum sie das Risiko vervielfacht – und wie Sie es mit CSPM beheben
Warum das wichtig ist (und was es kostet, wenn Sie es ignorieren) Multi-Cloud ist großartig ……
Souveränität ohne Freiheit ist bloß Bürokratie: Baut eine digitale Republik der Individuen.
Wenn „Souveränität“ mehr zentralisierte Kontrolle bedeutet, haben Sie Europa nicht gerettet. Echte Freiheit erfordert Sicherheit, Dezentralisierung…
Jenseits der Mauer: Das Trilemma der digitalen Souveränität in einer fragmentierten Welt meistern
27. Januar 2026 – Die digitale Landschaft verschiebt sich unter unseren Füßen. Während die heutigen Schlagzeilen…
Alle Beiträge dieser Kategorie anzeigen
Das Monopol des Fortschritts
Entfesselt den europäischen Bullen
Cloud-Migrations-Roadmap für den öffentlichen Sektor: Der Weg zur digitalen Souveränität
ISO 27001 auf Basis von IT-Grundschutz: Der Königsweg für Behörden
Azure ExpressRoute für Behörden: Eine sichere Verbindung in die Cloud
BSI-C5-Cloud-Zertifizierung: Ein Leitfaden für Behörden
Datenschutz-Folgenabschätzung (DSFA) für die Cloud: Ein Leitfaden für Behörden
Souveräne Cloud Deutschland: Digitale Souveränität für den öffentlichen Sektor
Vorbereitung auf ein BSI-C5-Audit: Praxistipps für den öffentlichen Sektor
DSGVO-konforme Cloud-Nutzung: Technische und organisatorische Maßnahmen (TOMs) in Azure und GCP
IT-Grundschutz in der Cloud: Shared Responsibility in der Praxis
Säule 06
Azure CAF & Cloud-Migration
Eine Migrationsrechnung, die Ihr Finanzvorstand freigibt: Landing Zones, Migrationsökonomie und das Cloud Adoption Framework. Kategorie-Archiv → · Cloud Migration Beratung →
Fachverfahren modernisieren: ohne riskante Komplettablösung
Ein neues Portal beseitigt keine alten Abhängigkeiten. Dieser Leitfaden zeigt, wie Behörden Fachverfahren schrittweise entkoppeln, Daten…

Azure Cloud Adoption Framework: Ein strukturierter Weg zum Cloud-Erfolg
Azure Cloud Adoption Framework: Ein strukturierter Weg zum Cloud-Erfolg Das Microsoft Azure Cloud Adoption Framework (CAF)…
KI ersetzt keine Menschen. Falsche Anreize schon.
Die wahre Gefahr sind nicht intelligente Maschinen – es ist inkompetente Governance. Systemische Anreize haben eine…
Europa, hör auf, deine Zukunft zu mieten: Die Cloud-Abhängigkeitsfalle, die niemand einpreisen will
Wenn Ihre Compute-, Storage- und Identity-Schienen gemietet sind, ist Ihre „Souveränitätsstrategie“ nur eine Pressemitteilung. Echte Unabhängigkeit…
Alle Beiträge dieser Kategorie anzeigen
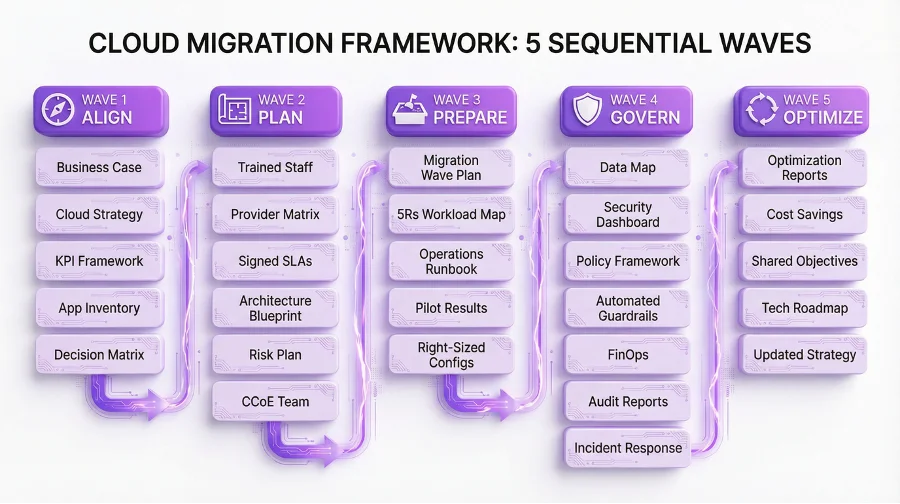
Cloud Adoption Framework in der Praxis – Welle 5: Optimieren & Skalieren – die Reise zu kontinuierlichem Wert
Cloud Adoption Framework in der Praxis – Welle 4: Governance etablieren – Tempo mit Sicherheit
Cloud Adoption Framework in der Praxis – Welle 3: Umsetzung vorbereiten
Cloud Adoption Framework in der Praxis – Welle 2: Aktionsplan entwickeln
Cloud Adoption Framework in der Praxis – Welle 1: Ziele ausrichten
Nicht in die Cloud ziehen – dort ankommen: Die CAF-Roadmap in der Praxis
Entra-ID-Migration für Behörden: Der Weg zu Zero Trust
Souveräne Cloud Deutschland: Digitale Souveränität für den öffentlichen Sektor
Multi-Cloud-Konnektivität: Azure ExpressRoute und Google Cloud Interconnect kombinieren
Multi-Cloud-Strategie für die öffentliche Verwaltung: Architektur, Beschaffung und Compliance

Säule 07
Datenplattformen & Microsoft Fabric
Auswertungen, die tatsächlich genutzt werden, zu planbaren Kosten: Plattformarchitektur, Governance und das Kostenmodell dahinter. Microsoft-Fabric-Leitfaden & Deep Dives → · Microsoft Fabric Beratung →
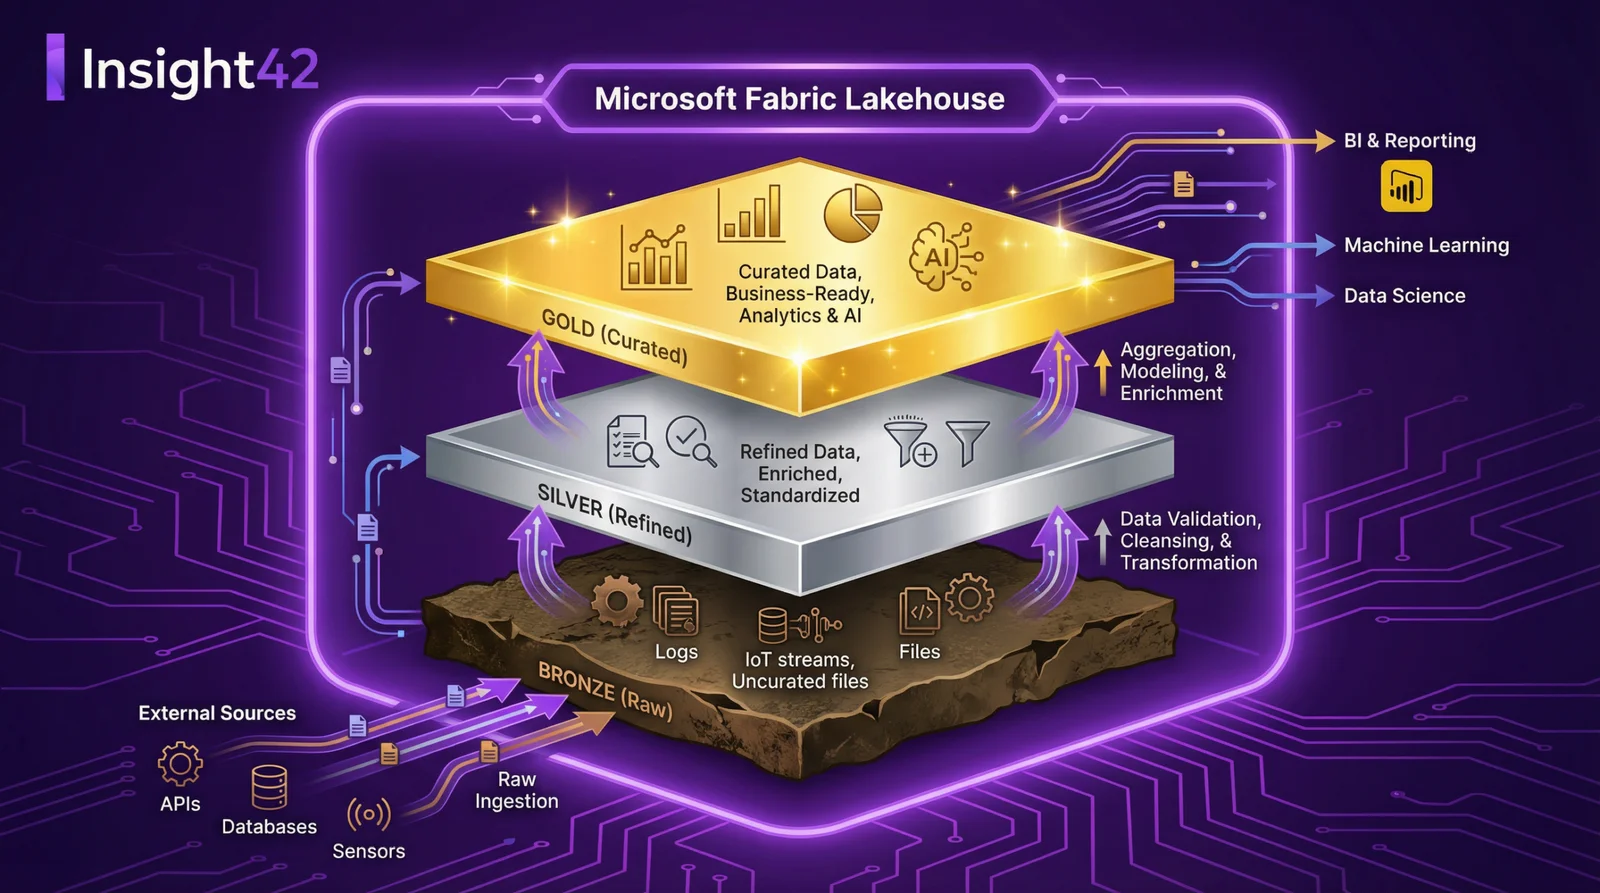
Microsoft Fabric: Der definitive Leitfaden für 2026
Ein vollständiger Rundgang durch Architektur, Governance, Security und Best Practices für den Aufbau einer einheitlichen Datenplattform…
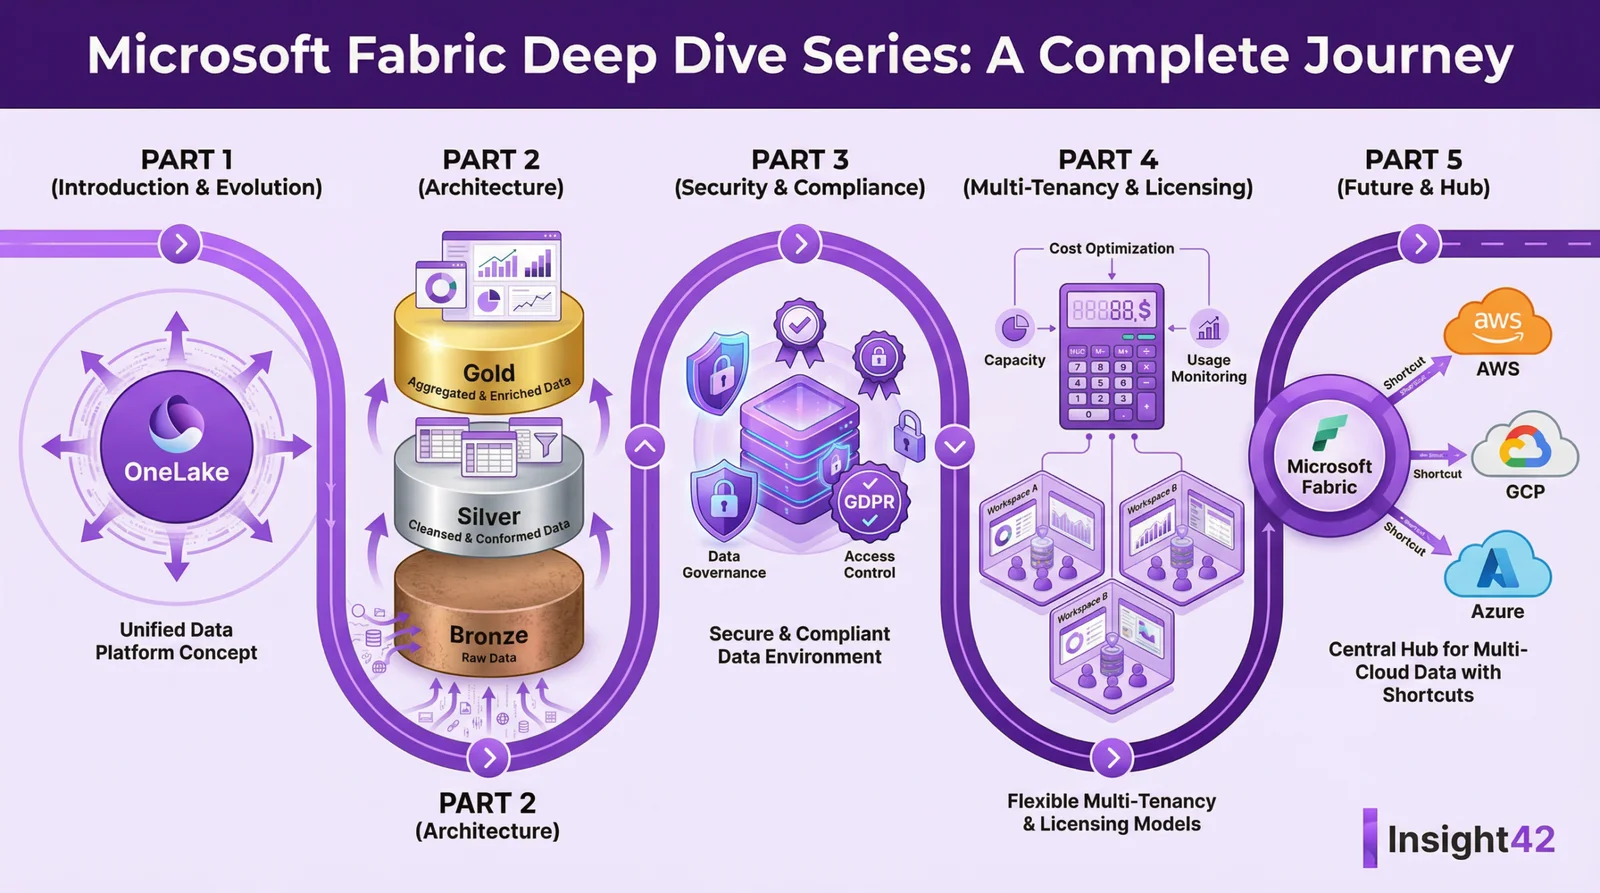
Microsoft Fabric: Ein Deep Dive in die Zukunft der Cloud-Datenplattformen
Microsoft Fabric – Umfassender Überblick Entdecken Sie Microsoft Fabric – umfassende Einblicke in unserer 5-teiligen Technikserie…
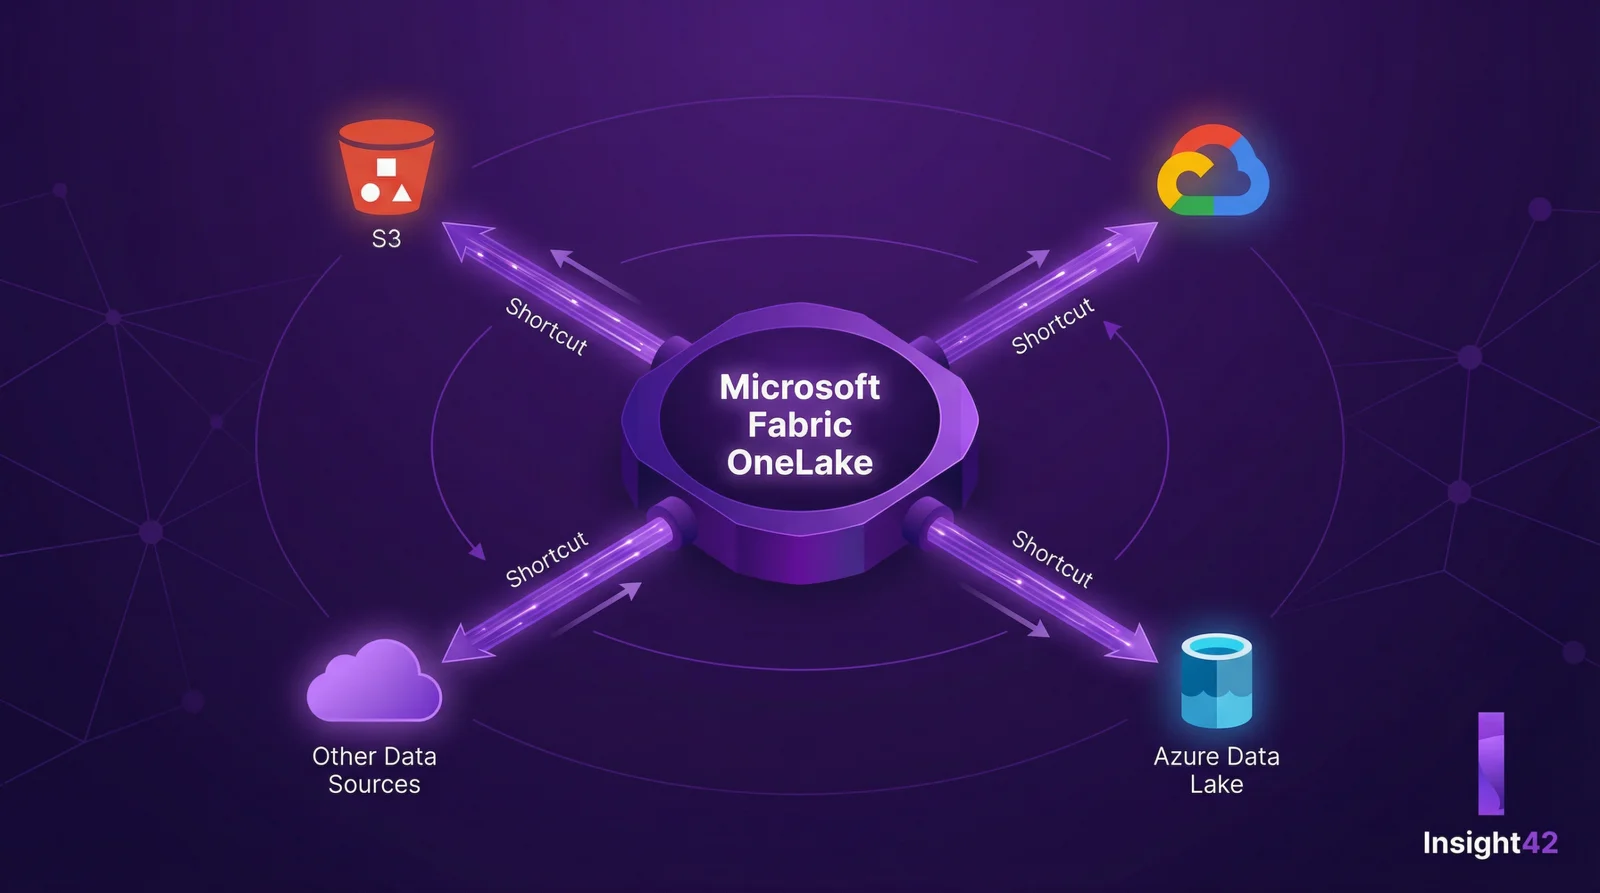
Microsoft Fabric Deep Dive Teil 5: Shortcuts & der universelle Daten-Hub
Microsoft Fabric: (Teil 5 von 5) Eine technische Deep-Dive-Serie von insight 42 Der Horizont: Fabrics künftige…
Microsoft Fabric Deep Dive Teil 4: Multi-Tenancy, Lizenzierung & Kostenkontrolle
Microsoft Fabric: (Teil 4 von 5) Eine technische Deep-Dive-Serie von insight 42 Der Pragmatiker-Leitfaden: Multi-Tenancy, Lizenzierung…
Alle Beiträge dieser Kategorie anzeigen
Säule 08
HashiCorp Enterprise & Security auf GCP
Schützen Sie Unternehmens-Workloads auf Google Cloud: Zugangsdaten, Identitäten und Plattformsicherheit, die Ihr Team betreiben kann. Kategorie-Archiv →

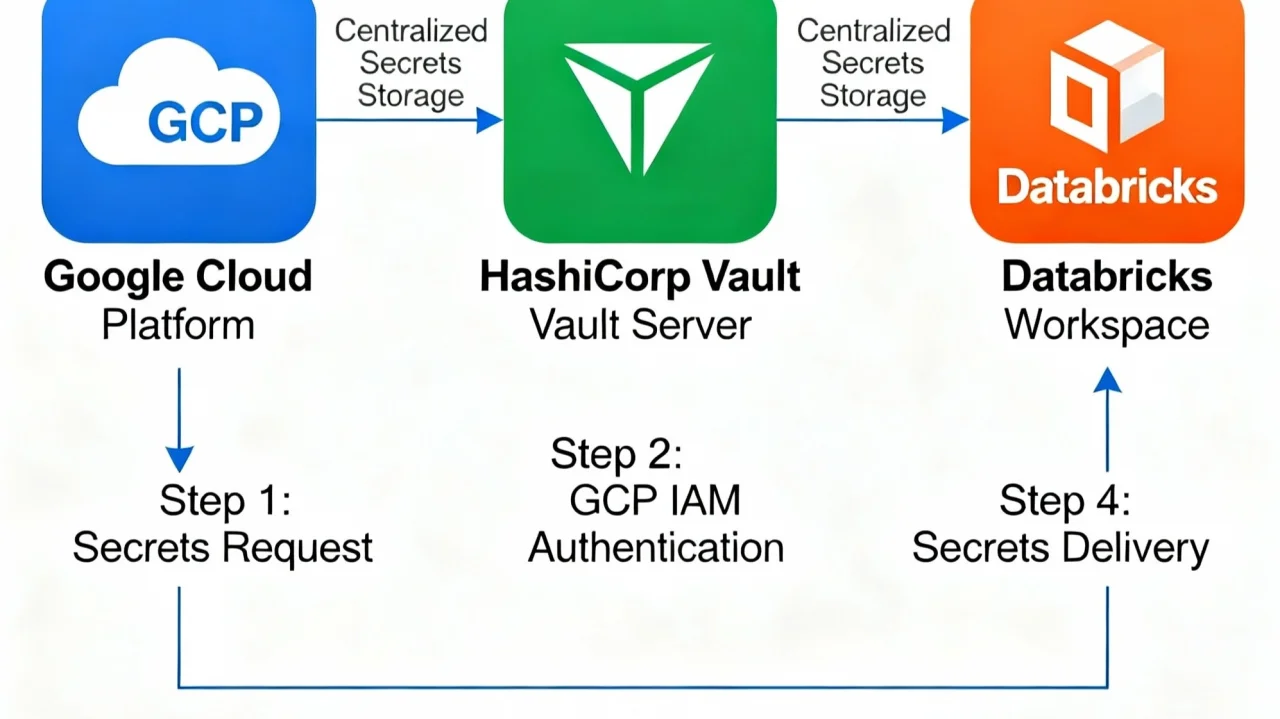
GCP-Databricks- und HashiCorp-Vault-Integration
GCP-Databricks- und HashiCorp-Vault-Integration Warum Databricks auf GCP ein Tool wie HashiCorp Vault braucht Die moderne Datenlandschaft…
Machen Sie daraus eine Entscheidung
Souveränität, Security und Daten zahlen sich erst aus, wenn sie verändern, was Sie verkaufen können und wie schnell Sie liefern. Sagen Sie uns, wo es hakt.